GRC é uma abordagem de gestão que integra governança, riscos e conformidade para tornar as decisões empresariais mais seguras, responsáveis e alinhadas aos objetivos da organização.
Esse é um tema cada vez mais relevante em um ambiente no qual empresas lidam simultaneamente com novas regulamentações, ameaças cibernéticas, proteção de dados, inteligência artificial, fraudes e cobranças cada vez maiores por transparência.
Em vez de administrar essas questões de maneira isolada, o GRC cria uma estrutura integrada para definir responsabilidades, acompanhar riscos e verificar se regras externas e internas estão sendo cumpridas.
Neste artigo, você vai entender os três componentes do GRC e como implementar essa estratégia.
Veja quais são os tópicos abordados:
- O que é GRC?
- Governança
- Gestão de Riscos
- Compliance
- Por que o GRC é importante para as empresas?
- Quais os profissionais responsáveis pelo GRC?
- Quais são as principais ferramentas de GRC?
- Como implementar uma estratégia de GRC?
Acompanhe até o final e aprenda como usar a gestão integrada com o GRC.
O que é GRC?
GRC é a sigla para Governance, Risk and Compliance, ou governança, riscos e conformidade, e representa um modelo que conecta essas três áreas para apoiar decisões e controles dentro das organizações.
O objetivo é evitar que governança, gestão de riscos e compliance funcionem como estruturas independentes, criando uma visão mais ampla sobre responsabilidades, ameaças, regras e objetivos empresariais.
Essa integração se torna especialmente importante porque uma mesma decisão costuma envolver diferentes tipos de risco e exigências regulatórias.
Vamos conhecer agora os detalhes sobre cada componente da estratégia.
Governança
A governança define como a empresa é dirigida, monitorada e responsabilizada por suas decisões.
Ela estabelece papéis para conselhos, executivos, gestores e demais agentes, além de criar regras para prestação de contas, transparência, ética e definição de responsabilidades.
Uma estrutura de governança sólida também determina quem possui autoridade para decidir, quem acompanha os resultados e quais mecanismos são utilizados para evitar conflitos de interesse ou falhas de controle.
Essa estrutura reúne processos e princípios que ajudam a orientar empresas de maneira transparente e responsável.
Dentro do GRC, a governança funciona como a base que conecta estratégia, responsabilidades, controles e acompanhamento.
Gestão de riscos
A gestão de riscos identifica acontecimentos capazes de prejudicar os objetivos da organização, avalia sua probabilidade e impacto e define respostas para reduzir perdas ou aproveitar oportunidades.
Esses riscos assumem diversas formas, incluindo ameaças financeiras, operacionais, jurídicas, cibernéticas, reputacionais, regulatórias e estratégicas.
Uma empresa dependente de sistemas digitais, por exemplo, precisa considerar indisponibilidade de serviços, vazamentos de dados, ataques cibernéticos e falhas de fornecedores como parte de sua análise.
O processo não busca eliminar todos os riscos, algo impraticável em qualquer atividade empresarial, mas entender quais ameaças merecem prioridade e qual nível de exposição a organização aceita.
Essa visão também ajuda a direcionar investimentos para controles que realmente respondem aos riscos considerados mais relevantes.
Compliance
O compliance trata do cumprimento das leis, normas regulatórias, códigos, políticas internas e padrões éticos aplicáveis à organização.
Sua aplicação envolve criar controles, orientar colaboradores, acompanhar alterações regulatórias, investigar irregularidades e verificar se os processos seguem aquilo que foi estabelecido.
No Brasil, o avanço de legislações como a Lei Anticorrupção e a LGPD reforçou a necessidade de estruturas capazes de acompanhar obrigações e reduzir riscos de descumprimento.
Dentro do GRC, o compliance deixa de atuar apenas de maneira reativa e passa a integrar a avaliação de riscos e os processos decisórios da organização.
Por que o GRC é importante para as empresas?
O GRC é importante porque reúne informações que frequentemente ficam espalhadas entre departamentos e cria uma visão mais consistente sobre riscos, regras e responsabilidades.
Esse alinhamento reduz situações em que diferentes áreas desenvolvem controles duplicados ou, no sentido oposto, acreditam que determinado risco está sendo acompanhado quando ninguém assumiu claramente essa responsabilidade.
A dimensão financeira dessas ameaças também é relevante.
Dados divulgados pela IBM em 2025 apontaram custo médio global de US$ 4,44 milhões para violações de dados e um período médio de 241 dias para identificação e contenção dos incidentes analisados.
A estratégia de GRC é uma resposta a esse cenário, envolvendo ainda os seguintes benefícios:
- Prevenção de multas e irregularidades: controles estruturados ajudam a acompanhar obrigações legais e identificar falhas antes que resultem em sanções ou processos
- Redução de fraudes: políticas, segregação de responsabilidades, auditorias e monitoramento aumentam a capacidade de detectar comportamentos ou operações fora dos padrões estabelecidos
- Decisões mais seguras: lideranças recebem informações sobre riscos e impactos antes de aprovar investimentos, fornecedores, projetos ou mudanças estratégicas
- Maior eficiência dos controles: a integração evita trabalhos repetidos e permite concentrar recursos nos riscos que realmente exigem acompanhamento prioritário
- Uso de tecnologia no monitoramento: análise de dados e inteligência artificial ajudam a identificar padrões, exceções e sinais de risco em grandes volumes de informações
- Fortalecimento da confiança: transparência, controles e responsabilidades claras favorecem a relação com investidores, clientes, colaboradores, reguladores e parceiros.
O GRC também favorece uma maior capacidade de resposta diante de crises, considerando que responsabilidades e procedimentos já estão definidos antes que um problema aconteça.
Quais os profissionais responsáveis pelo GRC?
O GRC não é responsabilidade exclusiva de um departamento, já que governança, riscos e conformidade atravessam praticamente todas as áreas da empresa.
Conselhos e alta liderança definem direcionamentos, nível de exposição a riscos aceitável e prioridades estratégicas, além de acompanhar se os controles estão funcionando adequadamente.
Profissionais de riscos identificam e avaliam ameaças, enquanto equipes de compliance monitoram obrigações, políticas internas e situações que indiquem possíveis irregularidades.
A auditoria interna exerce uma função independente de avaliação dos controles, verificando processos e apontando fragilidades que exigem correção.
Jurídico, segurança da informação, proteção de dados, controles internos, finanças e tecnologia também participam conforme os riscos envolvidos, especialmente em empresas sujeitas a regras específicas de seus setores.
Os gestores das áreas de negócio têm igualmente uma responsabilidade direta, porque conhecem os processos cotidianos e precisam incorporar controles à operação, em vez de tratar o GRC como uma atividade restrita às áreas de fiscalização.
Quais são as principais ferramentas de GRC?
As ferramentas de GRC ajudam a centralizar informações, automatizar controles e transformar dados dispersos em uma visão mais clara sobre riscos e conformidade.
Plataformas integradas permitem registrar riscos, responsáveis, planos de ação, controles, incidentes, auditorias e obrigações regulatórias em um único ambiente.
As matrizes de riscos continuam relevantes para classificar ameaças conforme critérios como probabilidade e impacto, facilitando a definição de prioridades.
Por sua vez, painéis de indicadores complementam esse trabalho ao mostrar exposição a riscos, pendências, incidentes, resultados de auditoria e andamento de planos corretivos.
Também sistemas de gestão de documentos e políticas ajudam a controlar versões, aprovações e comprovação de leitura, enquanto canais de denúncia oferecem uma estrutura para comunicar irregularidades com segurança e confidencialidade.
Há, ainda, uma importante contribuição da tecnologia.
A análise de dados e a inteligência artificial ganham espaço na identificação de anomalias, cruzamento de informações e monitoramento contínuo, embora sua adoção também exija regras de governança, qualidade dos dados e supervisão humana.
Como implementar uma estratégia de GRC?
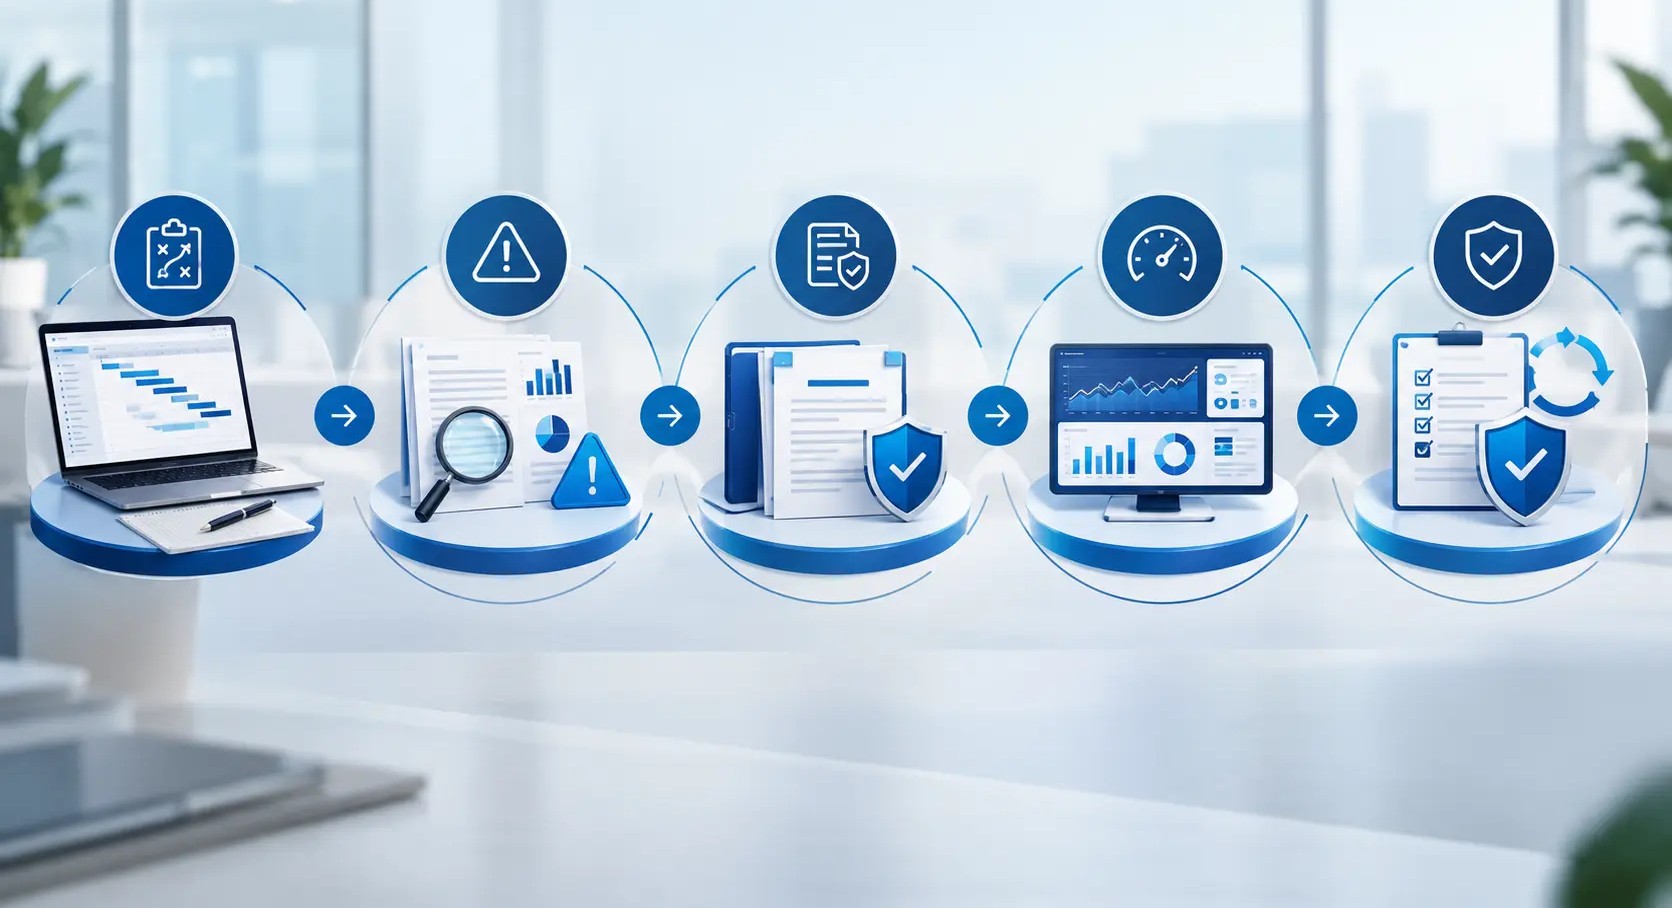
Implementar GRC depende de integrar pessoas, processos, responsabilidades e tecnologia em torno de objetivos comuns.
A estratégia funciona melhor quando começa pelas necessidades reais da empresa, em vez da simples aquisição de uma plataforma.
Vamos conferir agora as suas principais etapas.
1. Defina os objetivos do GRC
O primeiro passo é esclarecer quais problemas a organização pretende resolver, como reduzir riscos regulatórios, combater fraudes, melhorar controles internos ou ganhar visibilidade sobre ameaças estratégicas.
Objetivos claros também ajudam a determinar indicadores e critérios para avaliar posteriormente se a implementação trouxe resultados.
2. Avalie os processos atuais
A empresa deve mapear políticas, controles, riscos, auditorias, sistemas e responsabilidades já existentes para identificar lacunas e atividades duplicadas.
Essa análise mostra onde diferentes áreas executam tarefas semelhantes, quais riscos não possuem responsáveis definidos e quais controles precisam ser revistos.
3. Envolva a liderança e defina responsabilidades
O apoio da alta administração é essencial para que o GRC tenha autoridade, orçamento e participação efetiva das áreas.
Também é necessário definir quem responde por cada risco, quem executa controles, quem monitora resultados e quem possui autonomia para corrigir problemas.
Essa distribuição de responsabilidades aproxima o GRC das boas práticas de governança e reduz dúvidas quando uma decisão exige resposta rápida.
4. Adote ferramentas e soluções adequadas
A tecnologia deve ser escolhida conforme porte, complexidade, riscos e necessidades da organização.
Empresas menores conseguem iniciar com ferramentas mais simples, enquanto operações complexas tendem a exigir plataformas integradas, automação, análise de dados e conexões com sistemas corporativos.
O importante é evitar que a ferramenta apenas digitalize processos desorganizados, lembrando que a tecnologia não corrige por si mesma falhas de responsabilidade ou procedimentos mal definidos.
5. Teste, monitore e revise continuamente
A implementação deve começar com testes capazes de revelar dificuldades antes da expansão para toda a organização.
Indicadores, auditorias, incidentes e feedback das equipes ajudam a verificar se controles funcionam na prática e se os riscos avaliados continuam relevantes.
Revisões periódicas são indispensáveis, afinal, regulamentações, tecnologias, modelos de negócio e ameaças mudam ao longo do tempo.
Assim, o GRC precisa funcionar como um processo contínuo de gestão, e não como um projeto concluído após a implantação inicial.
Conclusão
O GRC integra governança, gestão de riscos e compliance para oferecer às empresas uma visão mais completa sobre decisões, responsabilidades, ameaças e obrigações.
Essa abordagem contribui para prevenir fraudes e multas, melhorar controles, responder a riscos com mais agilidade e fornecer informações mais consistentes para a liderança.
Sua implementação exige participação da alta administração, definição clara de responsabilidades, avaliação dos processos existentes e escolha de tecnologias adequadas à realidade da organização.
Com o avanço da análise de dados e da inteligência artificial, o GRC também encontra novas possibilidades de monitoramento e identificação antecipada de problemas.
Para desenvolver essas competências na prática, conheça o curso Aplicações de Estatística e Inteligência Artificial para Auditoria Interna e demais Áreas de GRC, da FIA Business School.
Ele é voltado a profissionais que desejam aplicar análise de dados e IA na identificação de riscos, prevenção de fraudes e fortalecimento dos controles internos.
Aproveite para acompanhar também outros conteúdos relacionados ao tema no blog da FIA.
Referências:
https://aws.amazon.com/pt/what-is/grc
https://www.ibm.com/br-pt/think/topics/grc
https://www.ibm.com/br-pt/think/insights/rethinking-grc-ai-age
https://esbrasil.com.br/gestao-de-risco-cibernetico-esta-em-alta-no-pos-pandemia