O AI Act estabelece regras para o desenvolvimento, a oferta e o uso de sistemas de inteligência artificial na União Europeia conforme os riscos que essas tecnologias representam.
Esse regulamento busca proteger direitos fundamentais, saúde e segurança sem impedir a inovação e o desenvolvimento do mercado europeu de IA.
Sua aplicação também interessa a empresas fora da Europa, inclusive organizações brasileiras que oferecem sistemas ao mercado europeu ou cujas soluções produzem resultados utilizados dentro da União Europeia.
Como as regras entraram em aplicação de maneira gradual e sofreram ajustes recentes, entender categorias de risco, prazos e obrigações é essencial para planejar a adequação.
É sobre isso que vamos falar neste conteúdo, continue a leitura para conferir.
O que é AI Act e por que é tão importante?
O AI Act é o Regulamento (UE) 2024/1689, criado para estabelecer regras comuns sobre inteligência artificial nos países da União Europeia.
A Comissão Europeia o apresenta como o primeiro marco jurídico abrangente dedicado à IA no mundo, com uma abordagem que torna as exigências mais rigorosas conforme aumenta o risco associado ao sistema.
Em aspectos práticos, o regulamento europeu de inteligência artificial disciplina desde usos proibidos até sistemas empregados em áreas sensíveis, modelos de IA de finalidade geral e ferramentas que exigem transparência perante o usuário.
Seu objetivo não é impedir o uso da tecnologia, mas criar condições para que ela seja desenvolvida e utilizada de maneira segura, confiável e compatível com direitos fundamentais.
A importância cresce diante da presença da IA em decisões sobre emprego, educação, crédito, segurança, serviços públicos e outros contextos capazes de afetar diretamente pessoas.
Para as empresas, o AI Act também transforma governança de tecnologia em questão de compliance, já que responsabilidades variam conforme o papel da organização, a finalidade do sistema e sua classificação de risco.
Esse movimento acompanha uma discussão mais ampla sobre inteligência artificial nas empresas e sobre como aproveitar seus benefícios sem ignorar riscos regulatórios, éticos e operacionais.
Linha do tempo do AI Act
A construção do AI Act começou formalmente em abril de 2021, quando a Comissão Europeia apresentou sua proposta de regulamentação da inteligência artificial.
Após negociações entre as instituições europeias, Parlamento e Conselho chegaram a um acordo provisório em dezembro de 2023.
O Parlamento Europeu aprovou o texto em março de 2024, com 523 votos favoráveis, 46 contrários e 49 abstenções, e o Conselho deu a aprovação final em maio daquele ano.
O regulamento foi publicado no Jornal Oficial da União Europeia em 12 de julho de 2024 e entrou formalmente em vigor em 1º de agosto de 2024.
As primeiras proibições e as obrigações relacionadas à alfabetização em IA começaram a valer em fevereiro de 2025, enquanto regras de governança e para modelos de finalidade geral entraram em aplicação em agosto de 2025.
A maior parte do AI Act tornou-se aplicável em 2 de agosto de 2026, embora algumas exigências de alto risco tenham prazos posteriores após alterações aprovadas em 2026.
Categorias de risco do AI Act da União Europeia
O AI Act da União Europeia utiliza uma abordagem proporcional ao risco, o que significa que sistemas com maior potencial de causar danos enfrentam controles mais severos.
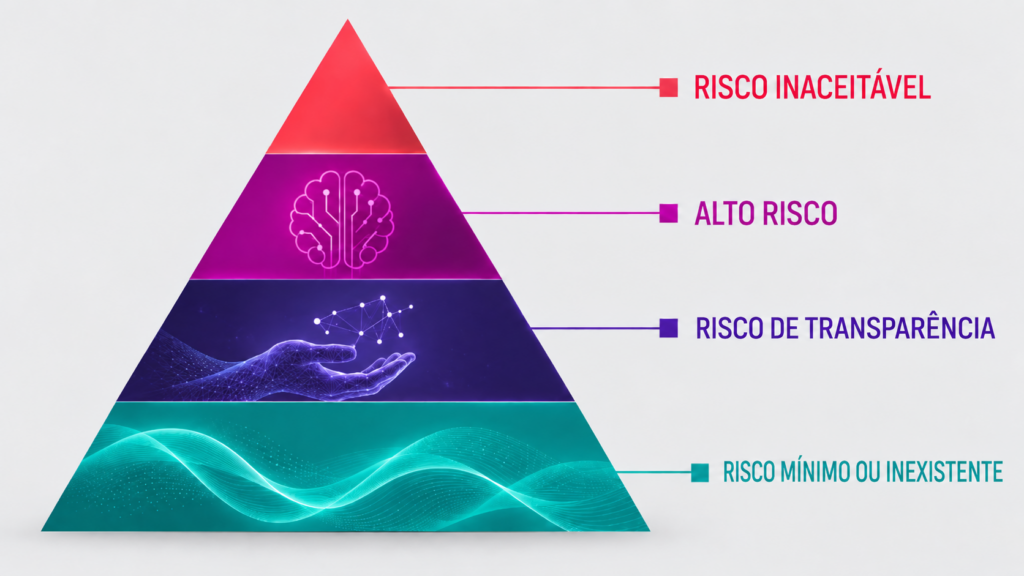
A Comissão Europeia representa essa lógica em uma pirâmide com quatro níveis, colocando no topo o risco inaceitável, seguido pelo alto risco, pelo risco de transparência e, na base, pelo risco mínimo ou inexistente.
Essa classificação ajuda organizações a identificar se uma aplicação deve ser proibida, cumprir exigências rigorosas, apresentar informações específicas ao usuário ou funcionar sem requisitos adicionais ligados à categoria de risco.
Risco inaceitável (proibido)
O nível mais elevado envolve práticas consideradas incompatíveis com direitos, segurança e valores fundamentais europeus.
Entre os exemplos estão determinadas formas de manipulação prejudicial, exploração de vulnerabilidades, pontuação social, criação indiscriminada de bases de reconhecimento facial e alguns usos de reconhecimento de emoções e identificação biométrica.
Grande parte dessas proibições já está em vigor desde fevereiro de 2025.
Uma alteração aprovada em 2026 acrescentou ainda proibições relacionadas à geração não consentida de determinados conteúdos íntimos e materiais de abuso sexual infantil, com aplicação a partir de dezembro de 2026.
Alto risco
Sistemas de alto risco são aqueles empregados em contextos nos quais erros ou decisões inadequadas trazem consequências relevantes para saúde, segurança ou direitos fundamentais.
A categoria inclui aplicações em áreas como educação, emprego, infraestrutura crítica, biometria, acesso a determinados serviços essenciais, aplicação da lei, migração e administração da Justiça.
Esses sistemas ficam sujeitos a exigências como gestão de riscos, qualidade dos dados, documentação técnica, registro de atividades, supervisão humana, segurança, precisão e avaliação de conformidade.
Após a atualização regulatória de 2026, regras específicas para usos de alto risco previstos no Anexo III passam a valer em 2 de dezembro de 2027, enquanto sistemas de alto risco integrados a produtos regulados pelo Anexo I têm prazo até 2 de agosto de 2028.
Risco de transparência
Alguns sistemas não são proibidos nem classificados necessariamente como alto risco, mas exigem transparência para que as pessoas saibam quando estão interagindo com IA ou diante de determinados conteúdos artificiais.
É o caso de sistemas conversacionais, além de situações envolvendo conteúdo sintético, falsificações profundas e determinadas utilizações de reconhecimento de emoções ou categorização biométrica.
As obrigações do artigo 50 incluem informar usuários sobre certas interações com sistemas de IA e tornar identificáveis conteúdos gerados ou manipulados artificialmente quando as regras alcançam aquele uso.
Essas regras de transparência estão em aplicação desde 2 de agosto de 2026.
Risco mínimo ou inexistente
A maioria dos sistemas de IA utilizados atualmente na União Europeia é considerada de risco mínimo ou inexistente, segundo a Comissão Europeia.
Filtros de spam e determinados jogos que utilizam inteligência artificial estão entre os exemplos apresentados pelo órgão.
O AI Act não cria requisitos específicos ligados ao risco para essas aplicações, embora a empresa ainda precise verificar obrigações horizontais, outras legislações aplicáveis e se o sistema realmente não se enquadra em outra categoria.
A ausência de classificação como alto risco, portanto, não deve ser confundida com ausência automática de qualquer responsabilidade.
Escopo e cronograma: quando, onde e como o AI Act se aplica?
O AI Act já está em aplicação em grande parte desde agosto de 2026, mas sua abrangência depende de quem fornece ou utiliza a tecnologia, onde ela chega e para que finalidade é empregada.
O regulamento alcança fornecedores que coloquem sistemas de IA ou modelos de finalidade geral no mercado europeu mesmo quando estão estabelecidos fora da União Europeia.
Também abrange organizações que utilizam sistemas dentro da União e fornecedores ou usuários estabelecidos em outros países quando a saída produzida pelo sistema é utilizada no território europeu.
Isso significa que uma empresa brasileira não deve presumir que está fora do AI Act apenas porque sua sede está no Brasil.
Importadores, distribuidores, fabricantes que incorporem IA aos próprios produtos e representantes de fornecedores estrangeiros também aparecem no escopo da norma.
Existem exceções, como determinadas atividades exclusivamente militares, de defesa ou segurança nacional e sistemas desenvolvidos exclusivamente para pesquisa científica nas condições previstas pelo regulamento.
Mesmo quando uma aplicação parece ter risco baixo, a empresa deve confirmar seu papel, verificar eventuais exigências de transparência, avaliar se utiliza modelos de finalidade geral e observar as obrigações de alfabetização em IA.
Relação do AI Act com a LGPD
AI Act e LGPD tratam de assuntos diferentes, embora se encontrem sempre que um sistema de inteligência artificial utiliza dados pessoais.
A LGPD brasileira disciplina o tratamento de dados pessoais, enquanto o AI Act concentra-se nos riscos, responsabilidades e requisitos relacionados ao desenvolvimento e uso de inteligência artificial.
O próprio regulamento europeu determina que a legislação europeia de proteção de dados, incluindo o GDPR, continua aplicável ao tratamento de dados pessoais realizado no contexto da IA.
Para uma empresa brasileira com atuação internacional, isso significa avaliar separadamente as obrigações previstas pelo AI Act, pelo GDPR quando aplicável e pela LGPD no contexto brasileiro.
Como as empresas podem aplicar o AI Act?
As empresas aplicam o AI Act começando pelo mapeamento dos sistemas de inteligência artificial utilizados, fornecidos ou incorporados aos seus produtos e serviços.
Depois, precisam identificar sua posição na cadeia, classificar cada aplicação, verificar prazos, atribuir responsabilidades e criar controles proporcionais aos riscos.
Esse trabalho deve reunir tecnologia, jurídico, compliance, segurança da informação, gestão de dados, recursos humanos e áreas de negócio.
Veja na sequência as principais ações esperadas.
Alfabetização de Inteligência Artificial
A alfabetização em inteligência artificial é uma obrigação transversal importante para organizações que fornecem ou utilizam sistemas de IA.
O artigo 4 exige medidas para apoiar o desenvolvimento de conhecimentos e competências das pessoas que operam ou utilizam esses sistemas em nome da organização, considerando experiência, formação e contexto de uso.
Após uma alteração realizada em 2026, a regra não exige que cada pessoa alcance um nível específico e mensurável de conhecimento, mas mantém o dever de promover preparação compatível com o uso realizado.
Treinamentos podem abordar o funcionamento básico da tecnologia, limitações, riscos, uso adequado, proteção de informações, supervisão humana e procedimentos internos para incidentes.
Quais diretrizes as empresas devem seguir para compliance com o AI Act?
O primeiro passo é criar um inventário de IA que registre sistemas próprios, ferramentas contratadas e soluções incorporadas por diferentes áreas.
Em seguida, cada aplicação deve ser classificada conforme finalidade, contexto de uso, pessoas afetadas e papel assumido pela empresa.
Para sistemas de alto risco, fornecedores precisam preparar documentação técnica, implementar gestão de qualidade, manter registros, realizar avaliações de conformidade e estabelecer monitoramento após a entrada no mercado.
Empresas que utilizam esses sistemas também devem observar instruções, garantir supervisão humana e acompanhar o funcionamento dentro do contexto real de aplicação.
Políticas internas, governança de dados, mecanismos de aprovação de novas ferramentas e processos para relatar incidentes completam essa estrutura.
Esse modelo se conecta diretamente às práticas de compliance empresarial e governança corporativa.
O que revisar nos Termos de Uso de Sistemas de IA?
Os Termos de Uso precisam deixar claro para quais finalidades a ferramenta está autorizada, quais usos são proibidos e qual responsabilidade pertence ao fornecedor e ao cliente.
Também devem ser revisadas cláusulas sobre dados enviados ao sistema, eventual utilização dessas informações para treinamento, confidencialidade, propriedade intelectual, armazenamento, localização e participação de terceiros.
Empresas precisam ainda observar condições relacionadas a registros de uso, auditorias, mudanças do modelo, notificações de incidentes, obrigações de transparência e encerramento do serviço.
Contratos que parecem adequados para um software convencional nem sempre tratam dos riscos específicos trazidos por sistemas de inteligência artificial.
Checklist: principais obrigações e restrições previstas no AI Act
A adequação ao AI Act varia conforme cada aplicação, mas este checklist inicial ajuda a identificar as principais frentes de trabalho:
- Mapeie os sistemas de IA: registre todas as ferramentas desenvolvidas, contratadas ou utilizadas pelas equipes
- Defina o papel da empresa: identifique se ela atua como fornecedora, usuária, importadora, distribuidora ou fabricante
- Classifique os riscos: verifique se há prática proibida, sistema de alto risco, obrigação de transparência ou aplicação de risco mínimo
- Elimine usos proibidos: interrompa aplicações que se enquadrem nas restrições do artigo 5
- Garanta transparência: informe usuários quando as regras exigirem identificação da interação ou de conteúdo gerado por IA
- Prepare sistemas de alto risco: implemente gestão de riscos, documentação, registros, supervisão humana, controles de qualidade e demais requisitos aplicáveis
- Capacite as equipes: mantenha ações de alfabetização em inteligência artificial adequadas aos sistemas utilizados e às funções desempenhadas
- Revise contratos e termos de uso: verifique dados, responsabilidades, limitações, incidentes, auditoria e obrigações regulatórias
- Monitore continuamente: acompanhe mudanças nos sistemas, novas orientações europeias e alterações na legislação.
A atenção ao compliance também se justifica pelas possíveis sanções.
Determinadas violações das práticas proibidas alcançam até € 35 milhões ou 7% do faturamento mundial anual da empresa, conforme as regras de cálculo previstas no regulamento.
Conclusão
O AI Actinaugura uma estrutura regulatória ampla para organizar o desenvolvimento e o uso da inteligência artificial conforme seus riscos e impactos.
Suas regras já alcançam empresas dentro e fora da Europa, enquanto parte das exigências para sistemas de alto risco seguirá entrando em aplicação até 2028.
Para as organizações, a preparação envolve muito mais do que acompanhar datas, pois exige inventário de sistemas, classificação de riscos, governança, capacitação, documentação e revisão de contratos.
A tendência é que a gestão responsável da inteligência artificial ocupe um espaço cada vez maior nas estratégias de tecnologia, risco e compliance.
Para continuar acompanhando temas ligados à inovação, gestão, inteligência artificial e transformação dos negócios, confira outros artigos no blog da FIA.
Referências consultadas
https://digital-strategy.ec.europa.eu/pt/policies/regulatory-framework-ai
https://eur-lex.europa.eu/legal-content/PT/TXT/?uri=CELEX:32024R1689
https://oeil.europarl.europa.eu/oeil/en/procedure-file?reference=2021%2F0106%28COD%29
https://digital-strategy.ec.europa.eu/en/policies/ai-talent-skills-and-literacy